Segurança e filtro de conteúdo dentro do access point.
Para provedores regionais, MVNOs, Wi-Fi público e redes corporativas. A decisão acontece antes de o tráfego deixar a rede local. Sem appliance dedicado, sem desviar tráfego para a nuvem e sem quebrar a criptografia do usuário.
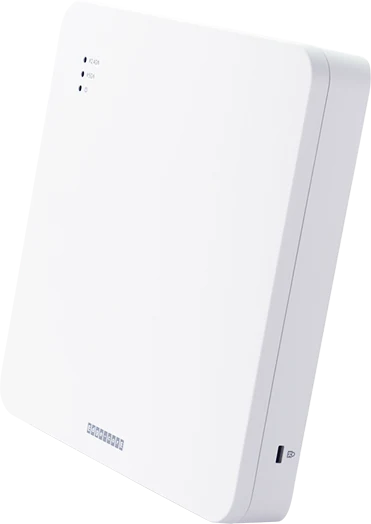
Fornecido pela Padtec, com o motor da Ring Zero embarcado e gestão pela plataforma NetExperience.
Em maio de 2026, a Padtec, fabricante brasileira listada na B3, anunciou esta tecnologia para a sua linha de access points enterprise Wi-Fi 6 e Wi-Fi 7, em parceria com a Dominus Cyber. Os modelos homologados hoje são os Edgecore EAP101, EAP102, EAP105 e OAP101.
Ler o anúncio oficial ↗Três coisas que já aconteceram com você
Se você opera rede de acesso no Brasil, provavelmente reconhece pelo menos duas delas.
Chega uma ordem de bloqueio e alguém precisa executar na mão
Em 2026, até setembro, o Ministério da Fazenda mandou bloquear 57.691 endereços de apostas ilegais, e quem executa o bloqueio é a prestadora (Estado de Minas, 25/09/2026). Provedor pequeno resolve isso no roteador de borda, um por um, sem registro do que foi feito.
O assinante reclama de conteúdo e você não tem o que responder
Escola, prefeitura, hotel e empresa cobram controle do que passa no Wi-Fi deles. Sem ferramenta na borda, a resposta é sempre a mesma: não dá, ou compre um appliance.
Banda do link indo embora em coisa que ninguém pediu
Anúncio, rastreador e telemetria atravessam o backhaul inteiro para serem descartados na ponta. Você paga transporte por tráfego que o usuário nem queria receber.
As três têm a mesma causa: a decisão sobre o tráfego acontece longe de onde o tráfego nasce. Com a checagem no access point, a regra de bloqueio é aplicada pelo painel em lote nos pontos com o gateway, o controle pode ser vendido como serviço e o que é descartado não ocupa o link.
Quatro tipos de rede, a mesma decisão na borda
A mesma tecnologia resolve problemas diferentes conforme quem opera a rede.
Provedores e operadoras regionais
- Filtro e bloqueio aplicados no access point, sem desviar tráfego para appliance central
- Eventos e ambientes com muitos usuários, com perfil de rádio dimensionado no projeto
- Política por cliente e por SSID, para vender Wi-Fi seguro como plano
- Um painel para todo o parque de access points
MVNOs
- Bloqueio de phishing, golpes e categorias definidas pela operadora, sem descriptografar o tráfego
- A mesma política de navegação em todos os pontos de Wi-Fi
- Visibilidade da rede Wi-Fi por localidade e por região
- Provisionamento em massa e ação em lote sobre o parque inteiro
Hotspots públicos e cidades inteligentes
- Wi-Fi cidadão isolado da rede de videomonitoramento e sensores
- Anúncios barrados no access point, com a banda preservada para a navegação
- Filtro de conteúdo no próprio AP, com a aderência ao edital conferida no projeto
- Painel centralizado por bairro ou município
Redes corporativas e IoT
- Microssegmentação: visitantes isolados de prontuários, PDVs, câmeras e smart TVs
- Economia de banda sem contratar link novo
- Filtro web embarcado no AP, sem appliance de filtro web separado
- Multiunidade: hospitais, agências bancárias, redes hoteleiras, franquias e indústria
O caminho de uma requisição
O gateway roda como aplicação in-kernel no access point. A decisão acontece antes de o tráfego deixar a rede local, e o uso de DNS criptografado e de VPN de contorno pode ser bloqueado.
O cliente entra na rede Wi-Fi
VLAN atribuída dinamicamente por 802.1X, isolando visitantes dos sistemas críticos.
DNS, TLS/SNI e HTTP são lidos no AP
Análise por metadados de conexão, sem inspeção profunda de pacotes (DPI). A criptografia do usuário permanece intacta.
Libera ou descarta ali mesmo
Ameaças, rastreadores, anúncios e conteúdo indevido não chegam a consumir banda do link.
O motor decide no AP. O painel prova no navegador.
São dois trabalhos diferentes. Um roda em milissegundos dentro do access point. O outro é a tela que a sua equipe abre todo dia.
Inspeciona e decide na borda
Aplicação in-kernel no access point. Lê DNS, TLS/SNI e HTTP por metadados, sem descriptografar, e descarta o que bate com a política antes de o tráfego ocupar o link. Tecnologia brasileira, nascida no LabLua da PUC-Rio.
Provisiona, mostra e comprova
Plataforma de nuvem que controla o parque inteiro: política, provisionamento, visibilidade do que foi bloqueado e relatório para entregar ao cliente final.
Por cliente, SSID ou grupo de APs
Regras diferentes por cliente, por SSID ou por grupo de access points, aplicadas em lote sobre o parque, sem configurar equipamento a equipamento.
Portais por perfil de acesso
Provedor, equipe de TI, síndico, instalador e usuário final. Cada um enxerga o que lhe cabe, sem compartilhar credencial de administrador.
Parque inteiro em uma tela
Provisionamento em massa, gestão automática de rádio, autorrecuperação e captura de pacotes. Sem abrir uma tela por site.
API REST e webhooks
IPv4 e IPv6, com os eventos da rede enviados para o sistema de gestão que você já usa.
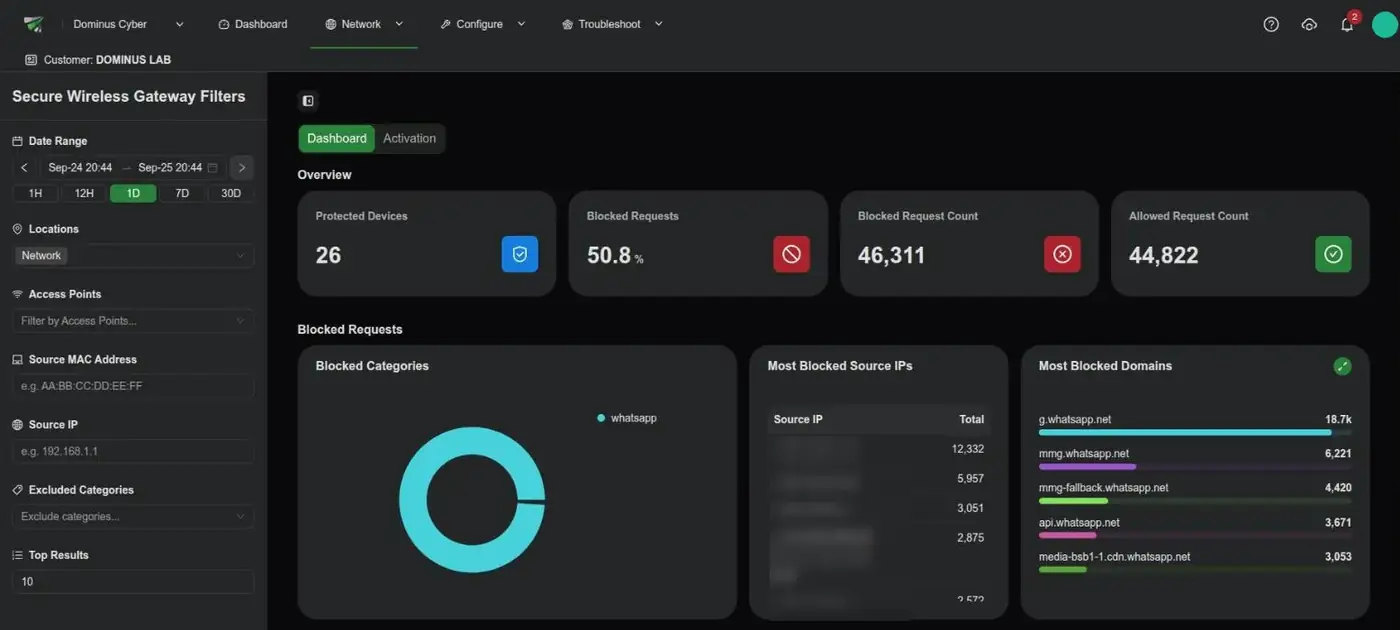
Tela real Secure Wireless Gateway no painel da NetExperience, no laboratório da Dominus Cyber. No teste, o perfil bloqueia um serviço de mensagens, por isso ele aparece entre os destinos mais bloqueados. Endereços IP ocultados.
O equipamento vem pronto para o painel
O access point sai da Padtec com o motor de inspeção já embarcado. A Dominus entrega e opera a plataforma da NetExperience, onde a política é definida, o parque é gerenciado e o bloqueio é comprovado.
Modelos hoje: Edgecore EAP101, EAP102 e EAP105, para ambientes internos com Wi-Fi 6 e Wi-Fi 7, e OAP101, para área externa. A lista cresce conforme novos equipamentos passam pela homologação. Como tudo roda sobre o padrão aberto TIP OpenWiFi, o hardware não é proprietário.
Ver os equipamentos homologados
Previsto para 2027: switches e um gateway com o Secure Wireless Gateway, geridos no mesmo painel da NetExperience.
Onde isso difere de um filtro DNS ou de um appliance UTM
Três arquiteturas para o mesmo problema, lado a lado.
| SWG no access point | Filtro de DNS | Appliance UTM | |
|---|---|---|---|
| Onde a decisão acontece | No próprio AP, na borda | No resolvedor, fora da rede | Em um equipamento central |
| Hardware dedicado | Nenhum | Nenhum | Obrigatório |
| Bloqueia DNS criptografado e VPN de contorno | Sim | Em geral, não | Depende do DPI |
| Quebra a criptografia do usuário | Não | Não | Com inspeção TLS ativa, sim |
| Economia de banda no link | Sim, anúncio e rastreador barrados no AP | Parcial | Depende da topologia |
| Dependência de fabricante | Padrão TIP OpenWiFi | Variável | Alta |
A linha que decide é a do DNS criptografado e da VPN de contorno. Filtro de DNS resolve muita coisa, até o dispositivo usar DNS sobre HTTPS ou levantar um túnel. Aí a consulta não passa mais pelo seu resolvedor e a política para de valer. No access point, a decisão também usa o destino declarado no handshake TLS, e o uso de DNS criptografado e de VPN de contorno pode ser bloqueado como regra. O que trafega dentro de um túnel autorizado fica fora da inspeção. A tabela compara arquiteturas típicas; os recursos de cada produto variam por fabricante.
Uma empresa brasileira, com nome e endereço.
A Dominus Cyber entrega a gestão e a operação da segurança na camada de acesso, o ponto da rede onde o assinante se conecta e onde o operador normalmente não tem visibilidade nem controle.
Somos representantes no Brasil da NetExperience e da Ring Zero Networks. Na plataforma da NetExperience a política é definida, o parque é provisionado e o bloqueio é comprovado. O motor de inspeção da Ring Zero nasceu no LabLua da PUC-Rio e foi selecionado em 2024 para o OpenRAN@Brasil, programa coordenado pela RNP e pelo CPQD. Ele sai embarcado nos access points da Padtec.
O que perguntam antes de fechar
Preciso trocar meus access points?
Sim, nos pontos que vão receber o gateway. Os access points vêm da Padtec, já com o motor de inspeção embarcado e prontos para entrar no painel. Hoje os modelos são os Edgecore EAP101, EAP102, EAP105 e OAP101, e a lista cresce conforme novos equipamentos passam pela homologação.
Não é preciso cobrir tudo de uma vez. O caminho normal é começar pelos pontos onde a segurança importa mais e expandir depois, com os equipamentos novos convivendo com o que já está instalado.
Como eu opero isso no dia a dia?
Pela plataforma de gestão, no navegador. Política por cliente, SSID ou grupo de APs, provisionamento em massa, visibilidade do que foi bloqueado e relatório para entregar ao cliente final.
Tem portais por papel, então a sua equipe de campo e o cliente final acessam sem receber credencial de administrador. E tem API REST e webhooks, para integrar com o sistema que você já usa.
Vocês veem o que meu assinante acessa?
O conteúdo, não. A decisão usa o nome consultado no DNS e o destino declarado no handshake TLS, sem abrir as sessões.
O relatório de atividade é opcional por perfil. Ligado, mostra os domínios acessados por dispositivo. Desligado, os bloqueios continuam valendo e a navegação não é registrada. Para provedor de conexão, o art. 14 do Marco Civil da Internet (Lei 12.965/2014) veda guardar registros de acesso a aplicações, e por isso a configuração de cada caso é definida no projeto.
E se o dispositivo usar DNS criptografado ou VPN?
Essa é a diferença para um filtro de DNS. Quando a consulta deixa de passar pelo seu resolvedor, o filtro de DNS para de funcionar. No access point, a decisão continua pelo destino declarado no handshake TLS, e o uso de DNS criptografado e de VPN de contorno pode ser bloqueado como regra.
Como é o licenciamento?
Por access point, com faixas de densidade definidas no dimensionamento. O preço final depende do tamanho do parque e do modelo de operação, e sai junto com a avaliação técnica. Não trabalhamos com preço público de tabela porque projeto de provedor e projeto corporativo têm desenhos muito diferentes.
Como começa, na prática?
Primeiro a avaliação técnica, que é gratuita: você conta quantos pontos precisa cobrir e qual o cenário, e devolvemos o dimensionamento, o que passaria a ser bloqueado na borda e como o fornecimento dos equipamentos se encaixa.
Depois, a implantação por etapas, feita com o parceiro que fornece e instala os equipamentos, com a política definida junto e reversível. Nenhuma etapa exige parar a operação.
Quem atende quando dá problema?
O atendimento tem três níveis (N1, N2 e N3) e um ponto de entrada só. O primeiro contato é com quem forneceu e instalou o equipamento, que resolve energia, cabeamento, posicionamento e reinicialização.
O que passa disso vem para a Dominus, que atua na plataforma: configuração avançada, diagnóstico de rádio, análise de sessões, captura remota de tráfego e gestão das atualizações de firmware. Se a causa for falha do firmware ou da própria plataforma, escalamos à NetExperience, fabricante da plataforma, e devolvemos a resposta pela mesma via.
Comece pela avaliação técnica.
Conte quantos pontos você precisa cobrir e qual o cenário. Devolvemos o desenho do projeto e uma amostra do que passaria a ser bloqueado na borda. Sem compromisso e sem custo.
Segurança e filtro de conteúdo dentro do access point.
Para provedores regionais, MVNOs, Wi-Fi público e redes corporativas. A decisão acontece antes de o tráfego deixar a rede local. Sem appliance dedicado, sem desviar tráfego para a nuvem e sem quebrar a criptografia do usuário.
Fornecido pela Padtec, com o motor da Ring Zero embarcado e gestão pela plataforma NetExperience.
Em maio de 2026, a Padtec, fabricante brasileira listada na B3, anunciou esta tecnologia para a sua linha de access points enterprise Wi-Fi 6 e Wi-Fi 7, em parceria com a Dominus Cyber. Os modelos homologados hoje são os Edgecore EAP101, EAP102, EAP105 e OAP101.
Ler o anúncio oficial ↗Três coisas que já aconteceram com você
Se você opera rede de acesso no Brasil, provavelmente reconhece pelo menos duas delas.
Chega uma ordem de bloqueio e alguém precisa executar na mão
Em 2026, até setembro, o Ministério da Fazenda mandou bloquear 57.691 endereços de apostas ilegais, e quem executa o bloqueio é a prestadora (Estado de Minas, 25/09/2026). Provedor pequeno resolve isso no roteador de borda, um por um, sem registro do que foi feito.
O assinante reclama de conteúdo e você não tem o que responder
Escola, prefeitura, hotel e empresa cobram controle do que passa no Wi-Fi deles. Sem ferramenta na borda, a resposta é sempre a mesma: não dá, ou compre um appliance.
Banda do link indo embora em coisa que ninguém pediu
Anúncio, rastreador e telemetria atravessam o backhaul inteiro para serem descartados na ponta. Você paga transporte por tráfego que o usuário nem queria receber.
As três têm a mesma causa: a decisão sobre o tráfego acontece longe de onde o tráfego nasce. Com a checagem no access point, a regra de bloqueio é aplicada pelo painel em lote nos pontos com o gateway, o controle pode ser vendido como serviço e o que é descartado não ocupa o link.
Quatro tipos de rede, a mesma decisão na borda
A mesma tecnologia resolve problemas diferentes conforme quem opera a rede.
Provedores e operadoras regionais
- Filtro e bloqueio aplicados no access point, sem desviar tráfego para appliance central
- Eventos e ambientes com muitos usuários, com perfil de rádio dimensionado no projeto
- Política por cliente e por SSID, para vender Wi-Fi seguro como plano
- Um painel para todo o parque de access points
MVNOs
- Bloqueio de phishing, golpes e categorias definidas pela operadora, sem descriptografar o tráfego
- A mesma política de navegação em todos os pontos de Wi-Fi
- Visibilidade da rede Wi-Fi por localidade e por região
- Provisionamento em massa e ação em lote sobre o parque inteiro
Hotspots públicos e cidades inteligentes
- Wi-Fi cidadão isolado da rede de videomonitoramento e sensores
- Anúncios barrados no access point, com a banda preservada para a navegação
- Filtro de conteúdo no próprio AP, com a aderência ao edital conferida no projeto
- Painel centralizado por bairro ou município
Redes corporativas e IoT
- Microssegmentação: visitantes isolados de prontuários, PDVs, câmeras e smart TVs
- Economia de banda sem contratar link novo
- Filtro web embarcado no AP, sem appliance de filtro web separado
- Multiunidade: hospitais, agências bancárias, redes hoteleiras, franquias e indústria
O caminho de uma requisição
O gateway roda como aplicação in-kernel no access point. A decisão acontece antes de o tráfego deixar a rede local, e o uso de DNS criptografado e de VPN de contorno pode ser bloqueado.
O cliente entra na rede Wi-Fi
VLAN atribuída dinamicamente por 802.1X, isolando visitantes dos sistemas críticos.
DNS, TLS/SNI e HTTP são lidos no AP
Análise por metadados de conexão, sem inspeção profunda de pacotes (DPI). A criptografia do usuário permanece intacta.
Libera ou descarta ali mesmo
Ameaças, rastreadores, anúncios e conteúdo indevido não chegam a consumir banda do link.
O motor decide no AP. O painel prova no navegador.
São dois trabalhos diferentes. Um roda em milissegundos dentro do access point. O outro é a tela que a sua equipe abre todo dia.
Inspeciona e decide na borda
Aplicação in-kernel no access point. Lê DNS, TLS/SNI e HTTP por metadados, sem descriptografar, e descarta o que bate com a política antes de o tráfego ocupar o link. Tecnologia brasileira, nascida no LabLua da PUC-Rio.
Provisiona, mostra e comprova
Plataforma de nuvem que controla o parque inteiro: política, provisionamento, visibilidade do que foi bloqueado e relatório para entregar ao cliente final.
Por cliente, SSID ou grupo de APs
Regras diferentes por cliente, por SSID ou por grupo de access points, aplicadas em lote sobre o parque, sem configurar equipamento a equipamento.
Portais por perfil de acesso
Provedor, equipe de TI, síndico, instalador e usuário final. Cada um enxerga o que lhe cabe, sem compartilhar credencial de administrador.
Parque inteiro em uma tela
Provisionamento em massa, gestão automática de rádio, autorrecuperação e captura de pacotes. Sem abrir uma tela por site.
API REST e webhooks
IPv4 e IPv6, com os eventos da rede enviados para o sistema de gestão que você já usa.
Tela real Secure Wireless Gateway no painel da NetExperience, no laboratório da Dominus Cyber. No teste, o perfil bloqueia um serviço de mensagens, por isso ele aparece entre os destinos mais bloqueados. Endereços IP ocultados.
O equipamento vem pronto para o painel
O access point sai da Padtec com o motor de inspeção já embarcado. A Dominus entrega e opera a plataforma da NetExperience, onde a política é definida, o parque é gerenciado e o bloqueio é comprovado.
Modelos hoje: Edgecore EAP101, EAP102 e EAP105, para ambientes internos com Wi-Fi 6 e Wi-Fi 7, e OAP101, para área externa. A lista cresce conforme novos equipamentos passam pela homologação. Como tudo roda sobre o padrão aberto TIP OpenWiFi, o hardware não é proprietário.
Ver os equipamentos homologados
Previsto para 2027: switches e um gateway com o Secure Wireless Gateway, geridos no mesmo painel da NetExperience.
Onde isso difere de um filtro DNS ou de um appliance UTM
Três arquiteturas para o mesmo problema, lado a lado.
| SWG no access point | Filtro de DNS | Appliance UTM | |
|---|---|---|---|
| Onde a decisão acontece | No próprio AP, na borda | No resolvedor, fora da rede | Em um equipamento central |
| Hardware dedicado | Nenhum | Nenhum | Obrigatório |
| Bloqueia DNS criptografado e VPN de contorno | Sim | Em geral, não | Depende do DPI |
| Quebra a criptografia do usuário | Não | Não | Com inspeção TLS ativa, sim |
| Economia de banda no link | Sim, anúncio e rastreador barrados no AP | Parcial | Depende da topologia |
| Dependência de fabricante | Padrão TIP OpenWiFi | Variável | Alta |
A linha que decide é a do DNS criptografado e da VPN de contorno. Filtro de DNS resolve muita coisa, até o dispositivo usar DNS sobre HTTPS ou levantar um túnel. Aí a consulta não passa mais pelo seu resolvedor e a política para de valer. No access point, a decisão também usa o destino declarado no handshake TLS, e o uso de DNS criptografado e de VPN de contorno pode ser bloqueado como regra. O que trafega dentro de um túnel autorizado fica fora da inspeção. A tabela compara arquiteturas típicas; os recursos de cada produto variam por fabricante.
Uma empresa brasileira, com nome e endereço.
A Dominus Cyber entrega a gestão e a operação da segurança na camada de acesso, o ponto da rede onde o assinante se conecta e onde o operador normalmente não tem visibilidade nem controle.
Somos representantes no Brasil da NetExperience e da Ring Zero Networks. Na plataforma da NetExperience a política é definida, o parque é provisionado e o bloqueio é comprovado. O motor de inspeção da Ring Zero nasceu no LabLua da PUC-Rio e foi selecionado em 2024 para o OpenRAN@Brasil, programa coordenado pela RNP e pelo CPQD. Ele sai embarcado nos access points da Padtec.
O que perguntam antes de fechar
Preciso trocar meus access points?
Sim, nos pontos que vão receber o gateway. Os access points vêm da Padtec, já com o motor de inspeção embarcado e prontos para entrar no painel. Hoje os modelos são os Edgecore EAP101, EAP102, EAP105 e OAP101, e a lista cresce conforme novos equipamentos passam pela homologação.
Não é preciso cobrir tudo de uma vez. O caminho normal é começar pelos pontos onde a segurança importa mais e expandir depois, com os equipamentos novos convivendo com o que já está instalado.
Como eu opero isso no dia a dia?
Pela plataforma de gestão, no navegador. Política por cliente, SSID ou grupo de APs, provisionamento em massa, visibilidade do que foi bloqueado e relatório para entregar ao cliente final.
Tem portais por papel, então a sua equipe de campo e o cliente final acessam sem receber credencial de administrador. E tem API REST e webhooks, para integrar com o sistema que você já usa.
Vocês veem o que meu assinante acessa?
O conteúdo, não. A decisão usa o nome consultado no DNS e o destino declarado no handshake TLS, sem abrir as sessões.
O relatório de atividade é opcional por perfil. Ligado, mostra os domínios acessados por dispositivo. Desligado, os bloqueios continuam valendo e a navegação não é registrada. Para provedor de conexão, o art. 14 do Marco Civil da Internet (Lei 12.965/2014) veda guardar registros de acesso a aplicações, e por isso a configuração de cada caso é definida no projeto.
E se o dispositivo usar DNS criptografado ou VPN?
Essa é a diferença para um filtro de DNS. Quando a consulta deixa de passar pelo seu resolvedor, o filtro de DNS para de funcionar. No access point, a decisão continua pelo destino declarado no handshake TLS, e o uso de DNS criptografado e de VPN de contorno pode ser bloqueado como regra.
Como é o licenciamento?
Por access point, com faixas de densidade definidas no dimensionamento. O preço final depende do tamanho do parque e do modelo de operação, e sai junto com a avaliação técnica. Não trabalhamos com preço público de tabela porque projeto de provedor e projeto corporativo têm desenhos muito diferentes.
Como começa, na prática?
Primeiro a avaliação técnica, que é gratuita: você conta quantos pontos precisa cobrir e qual o cenário, e devolvemos o dimensionamento, o que passaria a ser bloqueado na borda e como o fornecimento dos equipamentos se encaixa.
Depois, a implantação por etapas, feita com o parceiro que fornece e instala os equipamentos, com a política definida junto e reversível. Nenhuma etapa exige parar a operação.
Quem atende quando dá problema?
O atendimento tem três níveis (N1, N2 e N3) e um ponto de entrada só. O primeiro contato é com quem forneceu e instalou o equipamento, que resolve energia, cabeamento, posicionamento e reinicialização.
O que passa disso vem para a Dominus, que atua na plataforma: configuração avançada, diagnóstico de rádio, análise de sessões, captura remota de tráfego e gestão das atualizações de firmware. Se a causa for falha do firmware ou da própria plataforma, escalamos à NetExperience, fabricante da plataforma, e devolvemos a resposta pela mesma via.
Comece pela avaliação técnica.
Conte quantos pontos você precisa cobrir e qual o cenário. Devolvemos o desenho do projeto e uma amostra do que passaria a ser bloqueado na borda. Sem compromisso e sem custo.