O filtro de navegação que roda dentro do access point.
O Secure Wireless Gateway é uma aplicação que roda no kernel do access point, o núcleo do sistema do equipamento, e inspeciona DNS, TLS/SNI e HTTP no próprio AP. A decisão de liberar ou descartar acontece antes de o tráfego deixar a rede local, sem appliance dedicado e sem quebrar a criptografia do usuário.
Em maio de 2026, a Padtec, fabricante brasileira listada na B3, anunciou esta tecnologia para a sua linha de access points enterprise Wi-Fi 6 e Wi-Fi 7, em parceria com a Dominus Cyber. Os modelos homologados hoje são os Edgecore EAP101, EAP102, EAP105 e OAP101.
Ler o anúncio oficial ↗Como a requisição é avaliada
A requisição é avaliada em sequência dentro do access point. Se nada bate com as listas, ela segue. Se bate, é descartada ali mesmo, sem consumir banda do link.
O nome é resolvido
A consulta de DNS é lida no próprio AP e comparada com as listas ativas antes de sair para o resolvedor.
O SNI revela o destino
Em sessões HTTPS, o campo SNI do handshake TLS mostra para onde a conexão vai sem que nada seja descriptografado.
Libera ou descarta
Sem correspondência, o tráfego segue normalmente. Com correspondência, é descartado na borda e não ocupa o link.
Duas camadas, uma operação
Uma decide em milissegundos dentro do access point. A outra é o painel que a sua equipe abre todo dia. A Dominus provisiona o parque, define a política junto com a sua equipe e opera a plataforma no dia a dia.
Inspeciona e decide na borda
Aplicação que roda no kernel do próprio access point. Tecnologia brasileira, nascida no LabLua da PUC-Rio e selecionada em 2024 para o OpenRAN@Brasil, coordenado pela RNP e pelo CPQD.
- Lê DNS, TLS/SNI e HTTP por metadados
- Não descriptografa o conteúdo das sessões
- Descarta antes de o tráfego ocupar o link
- Bloqueia DNS criptografado e VPN de contorno
Provisiona, mostra e comprova
Plataforma de nuvem que controla o parque inteiro.
- Política por cliente, SSID ou grupo de APs
- Portais por perfil de acesso, sem credencial compartilhada
- Provisionamento em massa, gestão automática de rádio (RRM) e autorrecuperação
- API REST e webhooks, IPv4 e IPv6
Telas do Secure Wireless Gateway
Capturas do painel da NetExperience no laboratório da Dominus Cyber, com dois access points EAP101.
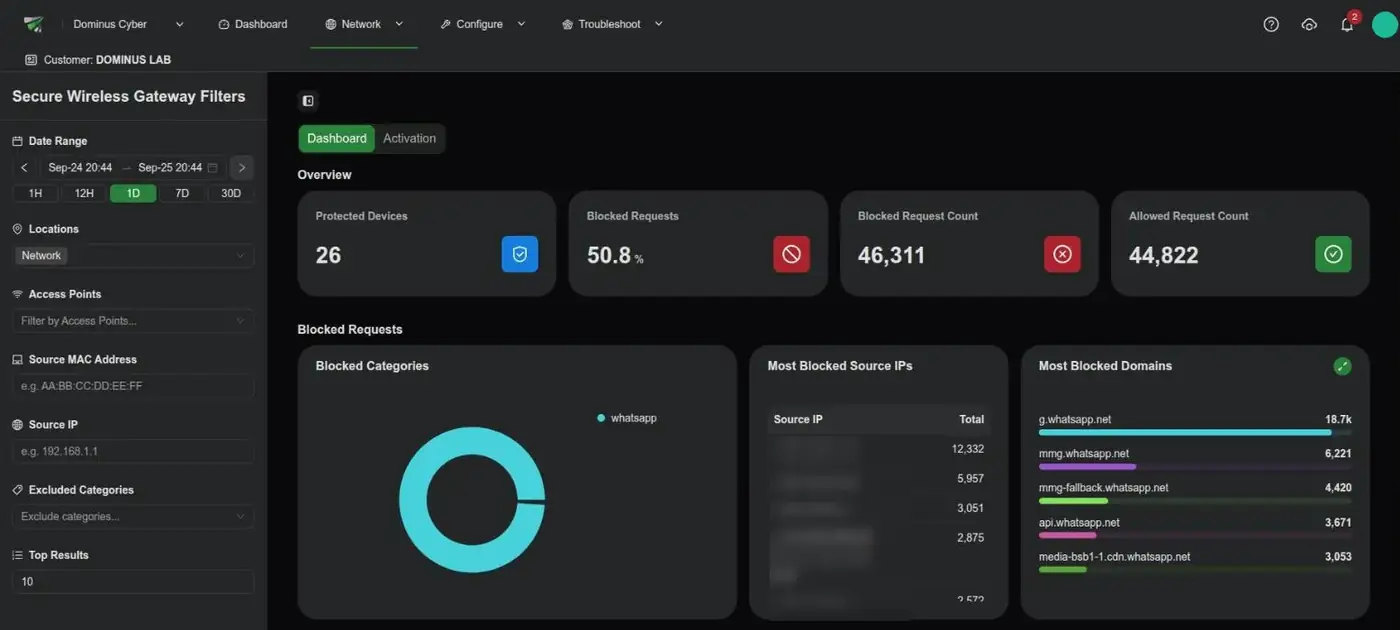
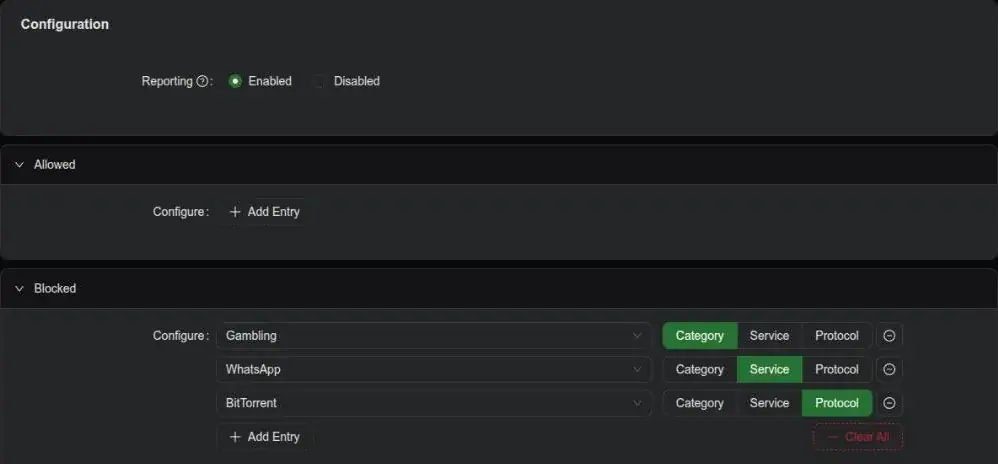
Endereços IP, MAC e dados de usuário foram ocultados.
Seis efeitos práticos de decidir na borda
Todos derivam da mesma escolha de arquitetura: processar no access point em vez de mandar o tráfego para outro lugar.
Sem appliance separado
Dispensa filtro web e appliance dedicado. A função já vem dentro do access point, no mesmo equipamento que serve o Wi-Fi.
Privacidade preservada
A análise é de metadados. Nenhuma sessão do usuário é descriptografada para que a decisão seja tomada.
Economia de link
Rastreadores, anúncios e tráfego indesejado são barrados antes de atravessar o backhaul e o link de saída.
Padrão aberto
Roda sobre o padrão aberto TIP OpenWiFi. O hardware não é proprietário, então a sua operação não fica presa a um fornecedor único.
Licenciamento por AP
Custo por access point, com faixa de densidade definida no dimensionamento. O cálculo não depende do número de funcionários da empresa.
Gestão centralizada
Um painel para todo o parque: política, status dos APs e o que foi bloqueado, sem abrir uma tela por site.
Ficha técnica da versão atual
Números e limites da versão atual do produto. Casos fora desta faixa passam por validação de engenharia.
| Protocolos inspecionados | DNS, TLS/SNI e HTTP |
| Método de análise | Metadados de conexão. Sem deep packet inspection e sem quebra de criptografia. |
| Onde executa | Aplicação in-kernel no próprio access point, na camada de acesso. |
| Regras de política | Por categoria, por serviço ou por protocolo, com listas atualizadas continuamente. |
| Segmentação de rede | VLAN atribuída dinamicamente por 802.1X ou por senha individual (MPSK). |
| Contorno | Bloqueio de DNS criptografado e de VPN de contorno, segundo a documentação da NetExperience. |
| Relatório de atividade | Opcional por perfil. Desligado, o bloqueio continua e a navegação não é registrada. |
| Licenciamento | Por access point, com licença ativada no painel e faixa de densidade definida no dimensionamento. |
| Padrão de hardware | TIP OpenWiFi. |
| Hardware homologado | Edgecore EAP101, EAP102 e EAP105 (internos, Wi-Fi 6 e Wi-Fi 7) e OAP101 (externo), fornecidos pela Padtec. A lista cresce conforme novos modelos passam pela homologação. Ver os equipamentos |
| Previsto para 2027 | Switches e gateway com o Secure Wireless Gateway, geridos no mesmo painel. |
| Gestão | Painel único para política, monitoramento e eventos de bloqueio. |
O que o gateway não faz
Se o seu caso cai em algum destes pontos, vale conversar antes de seguir.
Não descriptografa o tráfego
A decisão usa metadados. O conteúdo das sessões HTTPS permanece fechado, inclusive para o operador da rede. O destino aparece no relatório de atividade, se ele estiver ligado.
Não substitui firewall nem EDR
Ele atua na camada de acesso Wi-Fi. O que protege o core, o perímetro e o endpoint continua sendo necessário.
Não faz inspeção de payload
Se a exigência é analisar o conteúdo dos pacotes, este gateway sozinho não atende e o desenho precisa de outra camada.
Não enxerga dentro de túnel VPN
O serviço de VPN de contorno pode ser bloqueado. O que trafega dentro de um túnel autorizado fica fora do alcance da inspeção.
As duas perguntas que vêm depois
Uma responde se serve para o seu cenário. A outra compara com o que você já usa.
Segmentos atendidos
O que muda para provedor regional, MVNO, hotspot público e rede corporativa. A mesma tecnologia, quatro problemas diferentes.
Ver os quatro cenários →Comparativo lado a lado
SWG no access point contra filtro de DNS e appliance UTM, linha a linha, incluindo onde o filtro de DNS resolve igual.
Ver a tabela →Quer ver isso na sua rede?
Dimensionamos quantos pontos o seu cenário exige e mostramos o que passaria a ser bloqueado na borda. Sem compromisso.
O filtro de navegação que roda dentro do access point.
O Secure Wireless Gateway é uma aplicação que roda no kernel do access point, o núcleo do sistema do equipamento, e inspeciona DNS, TLS/SNI e HTTP no próprio AP. A decisão de liberar ou descartar acontece antes de o tráfego deixar a rede local, sem appliance dedicado e sem quebrar a criptografia do usuário.
Em maio de 2026, a Padtec, fabricante brasileira listada na B3, anunciou esta tecnologia para a sua linha de access points enterprise Wi-Fi 6 e Wi-Fi 7, em parceria com a Dominus Cyber. Os modelos homologados hoje são os Edgecore EAP101, EAP102, EAP105 e OAP101.
Ler o anúncio oficial ↗Como a requisição é avaliada
A requisição é avaliada em sequência dentro do access point. Se nada bate com as listas, ela segue. Se bate, é descartada ali mesmo, sem consumir banda do link.
O nome é resolvido
A consulta de DNS é lida no próprio AP e comparada com as listas ativas antes de sair para o resolvedor.
O SNI revela o destino
Em sessões HTTPS, o campo SNI do handshake TLS mostra para onde a conexão vai sem que nada seja descriptografado.
Libera ou descarta
Sem correspondência, o tráfego segue normalmente. Com correspondência, é descartado na borda e não ocupa o link.
Duas camadas, uma operação
Uma decide em milissegundos dentro do access point. A outra é o painel que a sua equipe abre todo dia. A Dominus provisiona o parque, define a política junto com a sua equipe e opera a plataforma no dia a dia.
Inspeciona e decide na borda
Aplicação que roda no kernel do próprio access point. Tecnologia brasileira, nascida no LabLua da PUC-Rio e selecionada em 2024 para o OpenRAN@Brasil, coordenado pela RNP e pelo CPQD.
- Lê DNS, TLS/SNI e HTTP por metadados
- Não descriptografa o conteúdo das sessões
- Descarta antes de o tráfego ocupar o link
- Bloqueia DNS criptografado e VPN de contorno
Provisiona, mostra e comprova
Plataforma de nuvem que controla o parque inteiro.
- Política por cliente, SSID ou grupo de APs
- Portais por perfil de acesso, sem credencial compartilhada
- Provisionamento em massa, gestão automática de rádio (RRM) e autorrecuperação
- API REST e webhooks, IPv4 e IPv6
Telas do Secure Wireless Gateway
Capturas do painel da NetExperience no laboratório da Dominus Cyber, com dois access points EAP101.
Endereços IP, MAC e dados de usuário foram ocultados.
Seis efeitos práticos de decidir na borda
Todos derivam da mesma escolha de arquitetura: processar no access point em vez de mandar o tráfego para outro lugar.
Sem appliance separado
Dispensa filtro web e appliance dedicado. A função já vem dentro do access point, no mesmo equipamento que serve o Wi-Fi.
Privacidade preservada
A análise é de metadados. Nenhuma sessão do usuário é descriptografada para que a decisão seja tomada.
Economia de link
Rastreadores, anúncios e tráfego indesejado são barrados antes de atravessar o backhaul e o link de saída.
Padrão aberto
Roda sobre o padrão aberto TIP OpenWiFi. O hardware não é proprietário, então a sua operação não fica presa a um fornecedor único.
Licenciamento por AP
Custo por access point, com faixa de densidade definida no dimensionamento. O cálculo não depende do número de funcionários da empresa.
Gestão centralizada
Um painel para todo o parque: política, status dos APs e o que foi bloqueado, sem abrir uma tela por site.
Ficha técnica da versão atual
Números e limites da versão atual do produto. Casos fora desta faixa passam por validação de engenharia.
| Protocolos inspecionados | DNS, TLS/SNI e HTTP |
| Método de análise | Metadados de conexão. Sem deep packet inspection e sem quebra de criptografia. |
| Onde executa | Aplicação in-kernel no próprio access point, na camada de acesso. |
| Regras de política | Por categoria, por serviço ou por protocolo, com listas atualizadas continuamente. |
| Segmentação de rede | VLAN atribuída dinamicamente por 802.1X ou por senha individual (MPSK). |
| Contorno | Bloqueio de DNS criptografado e de VPN de contorno, segundo a documentação da NetExperience. |
| Relatório de atividade | Opcional por perfil. Desligado, o bloqueio continua e a navegação não é registrada. |
| Licenciamento | Por access point, com licença ativada no painel e faixa de densidade definida no dimensionamento. |
| Padrão de hardware | TIP OpenWiFi. |
| Hardware homologado | Edgecore EAP101, EAP102 e EAP105 (internos, Wi-Fi 6 e Wi-Fi 7) e OAP101 (externo), fornecidos pela Padtec. A lista cresce conforme novos modelos passam pela homologação. Ver os equipamentos |
| Previsto para 2027 | Switches e gateway com o Secure Wireless Gateway, geridos no mesmo painel. |
| Gestão | Painel único para política, monitoramento e eventos de bloqueio. |
O que o gateway não faz
Se o seu caso cai em algum destes pontos, vale conversar antes de seguir.
Não descriptografa o tráfego
A decisão usa metadados. O conteúdo das sessões HTTPS permanece fechado, inclusive para o operador da rede. O destino aparece no relatório de atividade, se ele estiver ligado.
Não substitui firewall nem EDR
Ele atua na camada de acesso Wi-Fi. O que protege o core, o perímetro e o endpoint continua sendo necessário.
Não faz inspeção de payload
Se a exigência é analisar o conteúdo dos pacotes, este gateway sozinho não atende e o desenho precisa de outra camada.
Não enxerga dentro de túnel VPN
O serviço de VPN de contorno pode ser bloqueado. O que trafega dentro de um túnel autorizado fica fora do alcance da inspeção.
As duas perguntas que vêm depois
Uma responde se serve para o seu cenário. A outra compara com o que você já usa.
Segmentos atendidos
O que muda para provedor regional, MVNO, hotspot público e rede corporativa. A mesma tecnologia, quatro problemas diferentes.
Ver os quatro cenários →Comparativo lado a lado
SWG no access point contra filtro de DNS e appliance UTM, linha a linha, incluindo onde o filtro de DNS resolve igual.
Ver a tabela →Quer ver isso na sua rede?
Dimensionamos quantos pontos o seu cenário exige e mostramos o que passaria a ser bloqueado na borda. Sem compromisso.